
private subnet 특징
Private Subnet은 기본적으로 Public IP를 갖지 않는다.
VPC를 하나의 큰 LAN이라 생각해보면, 각 서브넷들은 하나의 VLAN이라고도 볼 수 있다.
즉, private subnet은 Private IP를 통해 VPC내 각 노드들과 통신을 하기 위한 목적으로 고안되었다.
AWS SSM Session Manager를 이용한 Private Subnet EC2접속
우리의 컴퓨터는 외부 인터넷이다. 즉, Private Subnet에 직접 접근하지 못한다.
때문에, AWS는 SSM Session Manager라는 서비스를 무료로 제공한다.
EC2에 깔려있는 SSM Agent를 통해 Private EC2는 AWS SSM에 접근하려 시도한다.
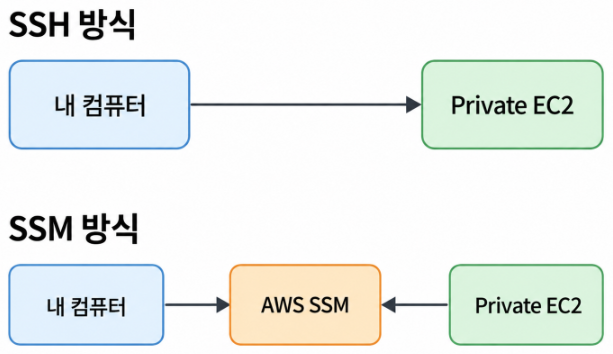
즉, 외부 서버는 SSM을 통해 Private EC2에 Bash 명령을 내릴 수 있다.
Private EC2가 AWS SSM에 접근하는 방법
1. AWS Service Endpoint
VPC 내부에 AWS SSM 서비스와 연결이 가능한 엔드 포인트를 만드는 방식
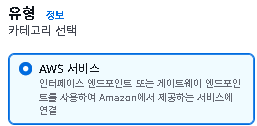
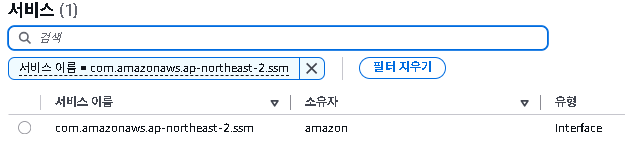
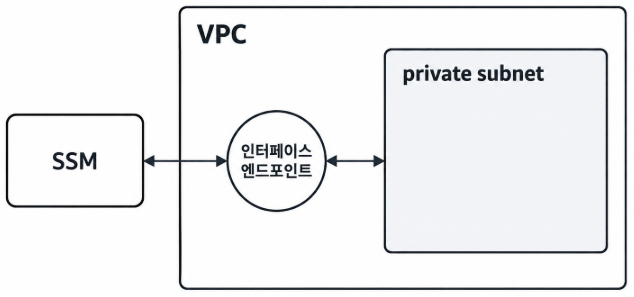
2. NAT Gateway
Private Subnet이 외부 파일을 다운로드 받거나, 업데이트하기 위해서는 EC2 -> 외부 인터넷의 경로가 필요하다.
이를 과거에는 NAT Public 인스턴스를 통해서 수행해주었다.
요즘은 AWS가 NAT Gateway라는 서비스를 지원하여 이를 통해 할 수 있다.
즉, SSM 또는 Github GHCR에 접근하기 위해서 사용 가능하다.
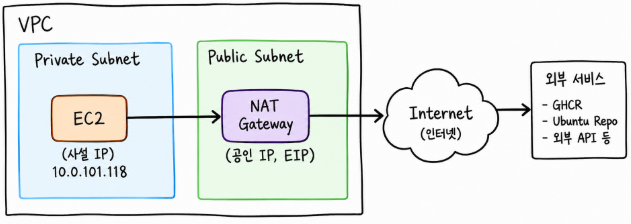
NAT Gateway와 RouteTable
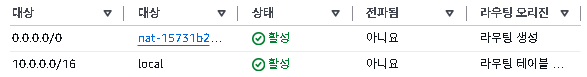
VPC에는 크게 2개의 Route Table이 존재할 수 있다.
Public Route Table은 Public Subnet들과 연결되며, Internet Gateway를 통해 외부 인터넷과 통신할 수 있다.
Private RouteTable은 기본 local 라우팅 경로만을 가지며, VPC 내부에서 통신한다.
여기에 NAT Gateway를 추가하여 0.0.0.0/0이라는 마스크 조건에 충족할 시 외부 인터넷을 사용할 수 있도록 해준다.
Security Group VS NACL
HTTP 통신은 요청/응답으로 이루어진다.
Security Group은 Inbound 허용시 응답(Outbound)까지 한 세트로 보아, 허용해준다.
반면, NACL은 각각을 관리해주어야 한다.
'통합' 카테고리의 다른 글
| CI/CD (0) | 2026.10.17 |
|---|---|
| 기본기 간 연결 및 공부 방향성 (0) | 2025.11.17 |
